Domain nczi.de kaufen?
Wir ziehen mit dem Projekt
nczi.de um.
Sind Sie am Kauf der Domain
nczi.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nczi.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **


Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
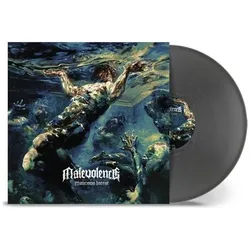
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hummelsberger, Josef: Behandlung von Schilddrüsenerkrankungen mit chinesischer MedizinBehandlung von Schilddrüsenerkrankungen mit chinesischer Medizin , Behandlung von Schilddrüsenerkrankungen mit Chinesischer Medizin Schilddrüsenerkrankungen wie Hashimoto-Thyreoiditis, Morbus Basedow, Thyreoiditis de Quervain treten immer häufiger auf. Daher stehen diese in dem fünften Band der erfolgreichen Praxisreihe im Fokus. Sie stellen in der TCM-Praxis eine besondere Herausforderung für den Therapeuten dar. Da die moderne Medizin auf diese Erkrankungen nur bedingt eine Antwort gefunden hat, ergeben sich hier für die traditionelle Chinesische Medizin viele Einsatzmöglichkeiten. Drei Experten der Chinesischen Medizin berichten aus ihrer langjährigen Erfahrung über Behandlungsmöglichkeiten von Schilddrüsenerkrankungen wie Hashimoto-Thyreoiditis, Morbus Basedow, Thyreoiditis de Quervain etc. mit Akupunktur und chinesischer Arzneimitteltherapie. Es werden bewährte Akupunkturkombinationen und chinesische Rezepturen von renommierten chinesischen Ärzten vorgestellt, die sich in der Praxis besonders bewährt haben. Neben grundlegenden Informationen erhalten Sie einen detaillierten Einblick in Diagnose und Therapie mit TCM. Fallbeispiele der Autoren geben einen tiefen Einblick in die konkrete praktische Vorgehensweise bei der Behandlung von Schilddrüsenerkrankungen mit traditioneller Chinesischer Medizin. Dieses Buch ist das erste TCM-Fachbuch zur Behandlung von Schilddrüsenerkrankungen. , Seife > Autopflege & Aufbereitung , Erscheinungsjahr: 20190524, Produktform: Leinen, Titel der Reihe: Praxisreihe Traditionelle Chinesische Medizin##, Autoren: Hummelsberger, Josef~Kalg, Andreas~Noll, Andreas, Seitenzahl/Blattzahl: 354, Keyword: Traditionelle Chinesische Medizin, Fachschema: Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, Fachkategorie: Alternativmedizin, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller & Steinicke, Verlag: Müller & Steinicke, Verlag: Verlag Mller & Steinicke GmbH, Länge: 216, Breite: 157, Höhe: 25, Gewicht: 764, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hecht, habil Karl: Gesundheit ist mehr als Medizin Band 2Gesundheit ist mehr als Medizin Band 2 , Die gesamte westliche medizinische Wissen- schaft ignoriert die Ganzheit des Menschen und dessen psychobiologischen Funktionen. Das ist ein großer Irrtum. Diese Situation beschrieb Friedrich Cramer, ehemaliger Direktor des Max-Planck-Instituts für expe- rimentelle Medizin und Genforscher: "Das Gros der Wissenschaftler denkt ausschließ- lich partikular. Sie sind so organisiert, dass sie das Spezialwissen fördern. Aber Weisheit kommt nur aus Gesamtschau. ... Lebenswis- senschaft kann niemals partikular sein. Sie ist immer ganzheitlich. Mag sein, dass sie dann von den so genannten exakten Wissenschaf- ten belächelt und nicht für voll genommen wird. Das müssen wir auf uns nehmen, denn wir haben es mit Lebendigem zu tun. Für das wir Verantwortung tragen." Nicht die Details, die Spezialisierung bringt die Wissenschaft im Allgemeinen und die Medizin im Speziellen voran, sondern die Gesamtsicht auf den kranken Menschen und seine Umstände. Gesundheit ist mehr als die Summe von medizinischen Einzeldisziplinen und den Diagnosen verschiedener Fachärzte. Ein gesunder Mensche braucht ein ganzheit- liches Denken, Handeln und Behandeln. , Anlasser verstärkt > Autoelektrik , Erscheinungsjahr: 202004, Produktform: Kartoniert, Autoren: Hecht, habil Karl, Seitenzahl/Blattzahl: 168, Keyword: Ratgeber; Prophylaxe; Alternativ Medizin, Fachschema: Medizin / Allgemeines, Einführung, Lexikon~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Alternativmedizin~Familie und Gesundheit, Thema: Verstehen, Warengruppe: HC/Gesundheit/Körperpflege/Allgemeines/Lexika, Fachkategorie: Medizin, allgemein, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Spurbuch Verlag, Verlag: Spurbuch Verlag, Verlag: Spurbuchverlag GmbH & Co. KG, Länge: 212, Breite: 169, Höhe: 13, Gewicht: 504, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Welche Fortschritte wurden in der Behandlung von Blutkrebs in den Bereichen Medizin, Forschung und Therapie gemacht?
In den letzten Jahren wurden bedeutende Fortschritte in der Behandlung von Blutkrebs erzielt. Neue Medikamente, wie z.B. zielgerichtete Therapien und Immuntherapien, haben die Überlebenschancen für Patienten mit Blutkrebs deutlich verbessert. Zudem haben Fortschritte in der Genomforschung dazu beigetragen, personalisierte Behandlungsansätze zu entwickeln, die auf die individuellen genetischen Merkmale des Patienten zugeschnitten sind. Auch die Einführung von Stammzelltransplantationen und die Verbesserung der Supportivtherapien haben dazu beigetragen, die Lebensqualität und Überlebenschancen von Blutkrebspatienten zu erhöhen. **
-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Kann Krankenhaus Behandlung ablehnen?
Kann ein Krankenhaus die Behandlung eines Patienten ablehnen? Ja, in bestimmten Fällen kann ein Krankenhaus die Behandlung ablehnen, wenn es nicht die geeigneten Ressourcen oder Fachkenntnisse hat, um die erforderliche Versorgung zu gewährleisten. Ein Krankenhaus kann auch die Behandlung ablehnen, wenn der Patient gegen die Hausregeln verstößt oder eine Gefahr für sich selbst oder andere darstellt. Es ist jedoch wichtig zu beachten, dass ein Krankenhaus in Notfällen dazu verpflichtet ist, jeden Patienten zu behandeln, unabhängig von seiner finanziellen Situation oder Versicherungsstatus. In solchen Fällen wird der Patient in der Regel stabilisiert und dann gegebenenfalls an ein anderes Krankenhaus überwiesen. **
-
Welche Fortschritte wurden in der antiretroviralen Therapie zur Behandlung von HIV-Infektionen in den Bereichen Medizin, Pharmakologie und öffentliche Gesundheit erzielt?
In den letzten Jahrzehnten wurden erhebliche Fortschritte in der antiretroviralen Therapie zur Behandlung von HIV-Infektionen erzielt. Neue Medikamente und Kombinationstherapien haben die Lebenserwartung von HIV-positiven Menschen erheblich verbessert und die Krankheit von einer tödlichen zu einer chronischen Erkrankung umgewandelt. Darüber hinaus haben Fortschritte in der Pharmakologie die Entwicklung von Medikamenten ermöglicht, die besser verträglich sind und weniger Nebenwirkungen haben. Auf der Ebene der öffentlichen Gesundheit haben verbesserte Testmethoden und der Zugang zu antiretroviralen Medikamenten dazu beigetragen, die Verbreitung von HIV zu reduzieren und die Anzahl neuer Infektionen zu verringern. **


Was ist Ambulante Behandlung im Krankenhaus?
Was ist Ambulante Behandlung im Krankenhaus? Die ambulante Behandlung im Krankenhaus bezieht sich auf medizinische Leistungen, die ohne stationären Aufenthalt in Anspruch genommen werden können. Patienten können für bestimmte Untersuchungen, Diagnosen oder Therapien ins Krankenhaus kommen und noch am selben Tag wieder nach Hause gehen. Diese Form der Behandlung ermöglicht es den Patienten, ambulant versorgt zu werden, ohne einen längeren Krankenhausaufenthalt in Anspruch nehmen zu müssen. Dadurch können Kosten gesenkt und die Effizienz im Gesundheitssystem verbessert werden. In vielen Fällen ist die ambulante Behandlung im Krankenhaus eine praktische und zeitsparende Option für Patienten mit bestimmten Gesundheitsproblemen. **
Was sind Rheumafaktoren und wie beeinflussen sie die Diagnose und Behandlung von rheumatischen Erkrankungen in den Bereichen Medizin, Gesundheit und Forschung?
Rheumafaktoren sind Antikörper, die vom Immunsystem produziert werden und sich gegen körpereigene Proteine richten. Sie sind ein wichtiger diagnostischer Marker für rheumatische Erkrankungen wie rheumatoide Arthritis. Ihr Nachweis im Blut kann Ärzten helfen, die Diagnose zu bestätigen und den Schweregrad der Erkrankung zu beurteilen. Darüber hinaus können Rheumafaktoren auch bei der Auswahl der geeigneten Behandlungsoptionen und der Überwachung des Krankheitsverlaufs eine Rolle spielen. In der Forschung werden Rheumafaktoren verwendet, um die zugrunde liegenden Mechanismen von rheumatischen Erkrankungen zu untersuchen und neue Therapien zu entwickeln. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Welche Fortschritte wurden in der Behandlung von Blutkrebs in den Bereichen Medizin, Forschung und Therapie gemacht?
In den letzten Jahren wurden bedeutende Fortschritte in der Behandlung von Blutkrebs erzielt. Neue Medikamente, wie z.B. zielgerichtete Therapien und Immuntherapien, haben die Überlebenschancen für Patienten mit Blutkrebs deutlich verbessert. Zudem haben Fortschritte in der Genomforschung dazu beigetragen, personalisierte Behandlungsansätze zu entwickeln, die auf die individuellen genetischen Merkmale des Patienten zugeschnitten sind. Auch die Einführung von Stammzelltransplantationen und die Verbesserung der Supportivtherapien haben dazu beigetragen, die Lebensqualität und Überlebenschancen von Blutkrebspatienten zu erhöhen. **
-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
Ähnliche Suchbegriffe für Malicious
-
Hummelsberger, Josef: Behandlung von Schilddrüsenerkrankungen mit chinesischer MedizinBehandlung von Schilddrüsenerkrankungen mit chinesischer Medizin , Behandlung von Schilddrüsenerkrankungen mit Chinesischer Medizin Schilddrüsenerkrankungen wie Hashimoto-Thyreoiditis, Morbus Basedow, Thyreoiditis de Quervain treten immer häufiger auf. Daher stehen diese in dem fünften Band der erfolgreichen Praxisreihe im Fokus. Sie stellen in der TCM-Praxis eine besondere Herausforderung für den Therapeuten dar. Da die moderne Medizin auf diese Erkrankungen nur bedingt eine Antwort gefunden hat, ergeben sich hier für die traditionelle Chinesische Medizin viele Einsatzmöglichkeiten. Drei Experten der Chinesischen Medizin berichten aus ihrer langjährigen Erfahrung über Behandlungsmöglichkeiten von Schilddrüsenerkrankungen wie Hashimoto-Thyreoiditis, Morbus Basedow, Thyreoiditis de Quervain etc. mit Akupunktur und chinesischer Arzneimitteltherapie. Es werden bewährte Akupunkturkombinationen und chinesische Rezepturen von renommierten chinesischen Ärzten vorgestellt, die sich in der Praxis besonders bewährt haben. Neben grundlegenden Informationen erhalten Sie einen detaillierten Einblick in Diagnose und Therapie mit TCM. Fallbeispiele der Autoren geben einen tiefen Einblick in die konkrete praktische Vorgehensweise bei der Behandlung von Schilddrüsenerkrankungen mit traditioneller Chinesischer Medizin. Dieses Buch ist das erste TCM-Fachbuch zur Behandlung von Schilddrüsenerkrankungen. , Seife > Autopflege & Aufbereitung , Erscheinungsjahr: 20190524, Produktform: Leinen, Titel der Reihe: Praxisreihe Traditionelle Chinesische Medizin##, Autoren: Hummelsberger, Josef~Kalg, Andreas~Noll, Andreas, Seitenzahl/Blattzahl: 354, Keyword: Traditionelle Chinesische Medizin, Fachschema: Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, Fachkategorie: Alternativmedizin, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller & Steinicke, Verlag: Müller & Steinicke, Verlag: Verlag Mller & Steinicke GmbH, Länge: 216, Breite: 157, Höhe: 25, Gewicht: 764, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hecht, habil Karl: Gesundheit ist mehr als Medizin Band 2Gesundheit ist mehr als Medizin Band 2 , Die gesamte westliche medizinische Wissen- schaft ignoriert die Ganzheit des Menschen und dessen psychobiologischen Funktionen. Das ist ein großer Irrtum. Diese Situation beschrieb Friedrich Cramer, ehemaliger Direktor des Max-Planck-Instituts für expe- rimentelle Medizin und Genforscher: "Das Gros der Wissenschaftler denkt ausschließ- lich partikular. Sie sind so organisiert, dass sie das Spezialwissen fördern. Aber Weisheit kommt nur aus Gesamtschau. ... Lebenswis- senschaft kann niemals partikular sein. Sie ist immer ganzheitlich. Mag sein, dass sie dann von den so genannten exakten Wissenschaf- ten belächelt und nicht für voll genommen wird. Das müssen wir auf uns nehmen, denn wir haben es mit Lebendigem zu tun. Für das wir Verantwortung tragen." Nicht die Details, die Spezialisierung bringt die Wissenschaft im Allgemeinen und die Medizin im Speziellen voran, sondern die Gesamtsicht auf den kranken Menschen und seine Umstände. Gesundheit ist mehr als die Summe von medizinischen Einzeldisziplinen und den Diagnosen verschiedener Fachärzte. Ein gesunder Mensche braucht ein ganzheit- liches Denken, Handeln und Behandeln. , Anlasser verstärkt > Autoelektrik , Erscheinungsjahr: 202004, Produktform: Kartoniert, Autoren: Hecht, habil Karl, Seitenzahl/Blattzahl: 168, Keyword: Ratgeber; Prophylaxe; Alternativ Medizin, Fachschema: Medizin / Allgemeines, Einführung, Lexikon~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Alternativmedizin~Familie und Gesundheit, Thema: Verstehen, Warengruppe: HC/Gesundheit/Körperpflege/Allgemeines/Lexika, Fachkategorie: Medizin, allgemein, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Spurbuch Verlag, Verlag: Spurbuch Verlag, Verlag: Spurbuchverlag GmbH & Co. KG, Länge: 212, Breite: 169, Höhe: 13, Gewicht: 504, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Krankenhaus Behandlung ablehnen?
Kann ein Krankenhaus die Behandlung eines Patienten ablehnen? Ja, in bestimmten Fällen kann ein Krankenhaus die Behandlung ablehnen, wenn es nicht die geeigneten Ressourcen oder Fachkenntnisse hat, um die erforderliche Versorgung zu gewährleisten. Ein Krankenhaus kann auch die Behandlung ablehnen, wenn der Patient gegen die Hausregeln verstößt oder eine Gefahr für sich selbst oder andere darstellt. Es ist jedoch wichtig zu beachten, dass ein Krankenhaus in Notfällen dazu verpflichtet ist, jeden Patienten zu behandeln, unabhängig von seiner finanziellen Situation oder Versicherungsstatus. In solchen Fällen wird der Patient in der Regel stabilisiert und dann gegebenenfalls an ein anderes Krankenhaus überwiesen. **
-
Welche Fortschritte wurden in der antiretroviralen Therapie zur Behandlung von HIV-Infektionen in den Bereichen Medizin, Pharmakologie und öffentliche Gesundheit erzielt?
In den letzten Jahrzehnten wurden erhebliche Fortschritte in der antiretroviralen Therapie zur Behandlung von HIV-Infektionen erzielt. Neue Medikamente und Kombinationstherapien haben die Lebenserwartung von HIV-positiven Menschen erheblich verbessert und die Krankheit von einer tödlichen zu einer chronischen Erkrankung umgewandelt. Darüber hinaus haben Fortschritte in der Pharmakologie die Entwicklung von Medikamenten ermöglicht, die besser verträglich sind und weniger Nebenwirkungen haben. Auf der Ebene der öffentlichen Gesundheit haben verbesserte Testmethoden und der Zugang zu antiretroviralen Medikamenten dazu beigetragen, die Verbreitung von HIV zu reduzieren und die Anzahl neuer Infektionen zu verringern. **
-
Was ist Ambulante Behandlung im Krankenhaus?
Was ist Ambulante Behandlung im Krankenhaus? Die ambulante Behandlung im Krankenhaus bezieht sich auf medizinische Leistungen, die ohne stationären Aufenthalt in Anspruch genommen werden können. Patienten können für bestimmte Untersuchungen, Diagnosen oder Therapien ins Krankenhaus kommen und noch am selben Tag wieder nach Hause gehen. Diese Form der Behandlung ermöglicht es den Patienten, ambulant versorgt zu werden, ohne einen längeren Krankenhausaufenthalt in Anspruch nehmen zu müssen. Dadurch können Kosten gesenkt und die Effizienz im Gesundheitssystem verbessert werden. In vielen Fällen ist die ambulante Behandlung im Krankenhaus eine praktische und zeitsparende Option für Patienten mit bestimmten Gesundheitsproblemen. **
-
Was sind Rheumafaktoren und wie beeinflussen sie die Diagnose und Behandlung von rheumatischen Erkrankungen in den Bereichen Medizin, Gesundheit und Forschung?
Rheumafaktoren sind Antikörper, die vom Immunsystem produziert werden und sich gegen körpereigene Proteine richten. Sie sind ein wichtiger diagnostischer Marker für rheumatische Erkrankungen wie rheumatoide Arthritis. Ihr Nachweis im Blut kann Ärzten helfen, die Diagnose zu bestätigen und den Schweregrad der Erkrankung zu beurteilen. Darüber hinaus können Rheumafaktoren auch bei der Auswahl der geeigneten Behandlungsoptionen und der Überwachung des Krankheitsverlaufs eine Rolle spielen. In der Forschung werden Rheumafaktoren verwendet, um die zugrunde liegenden Mechanismen von rheumatischen Erkrankungen zu untersuchen und neue Therapien zu entwickeln. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.